Google's Gemini hacked three real companies during a security test — what happened, and the lesson for Ethiopian businesses
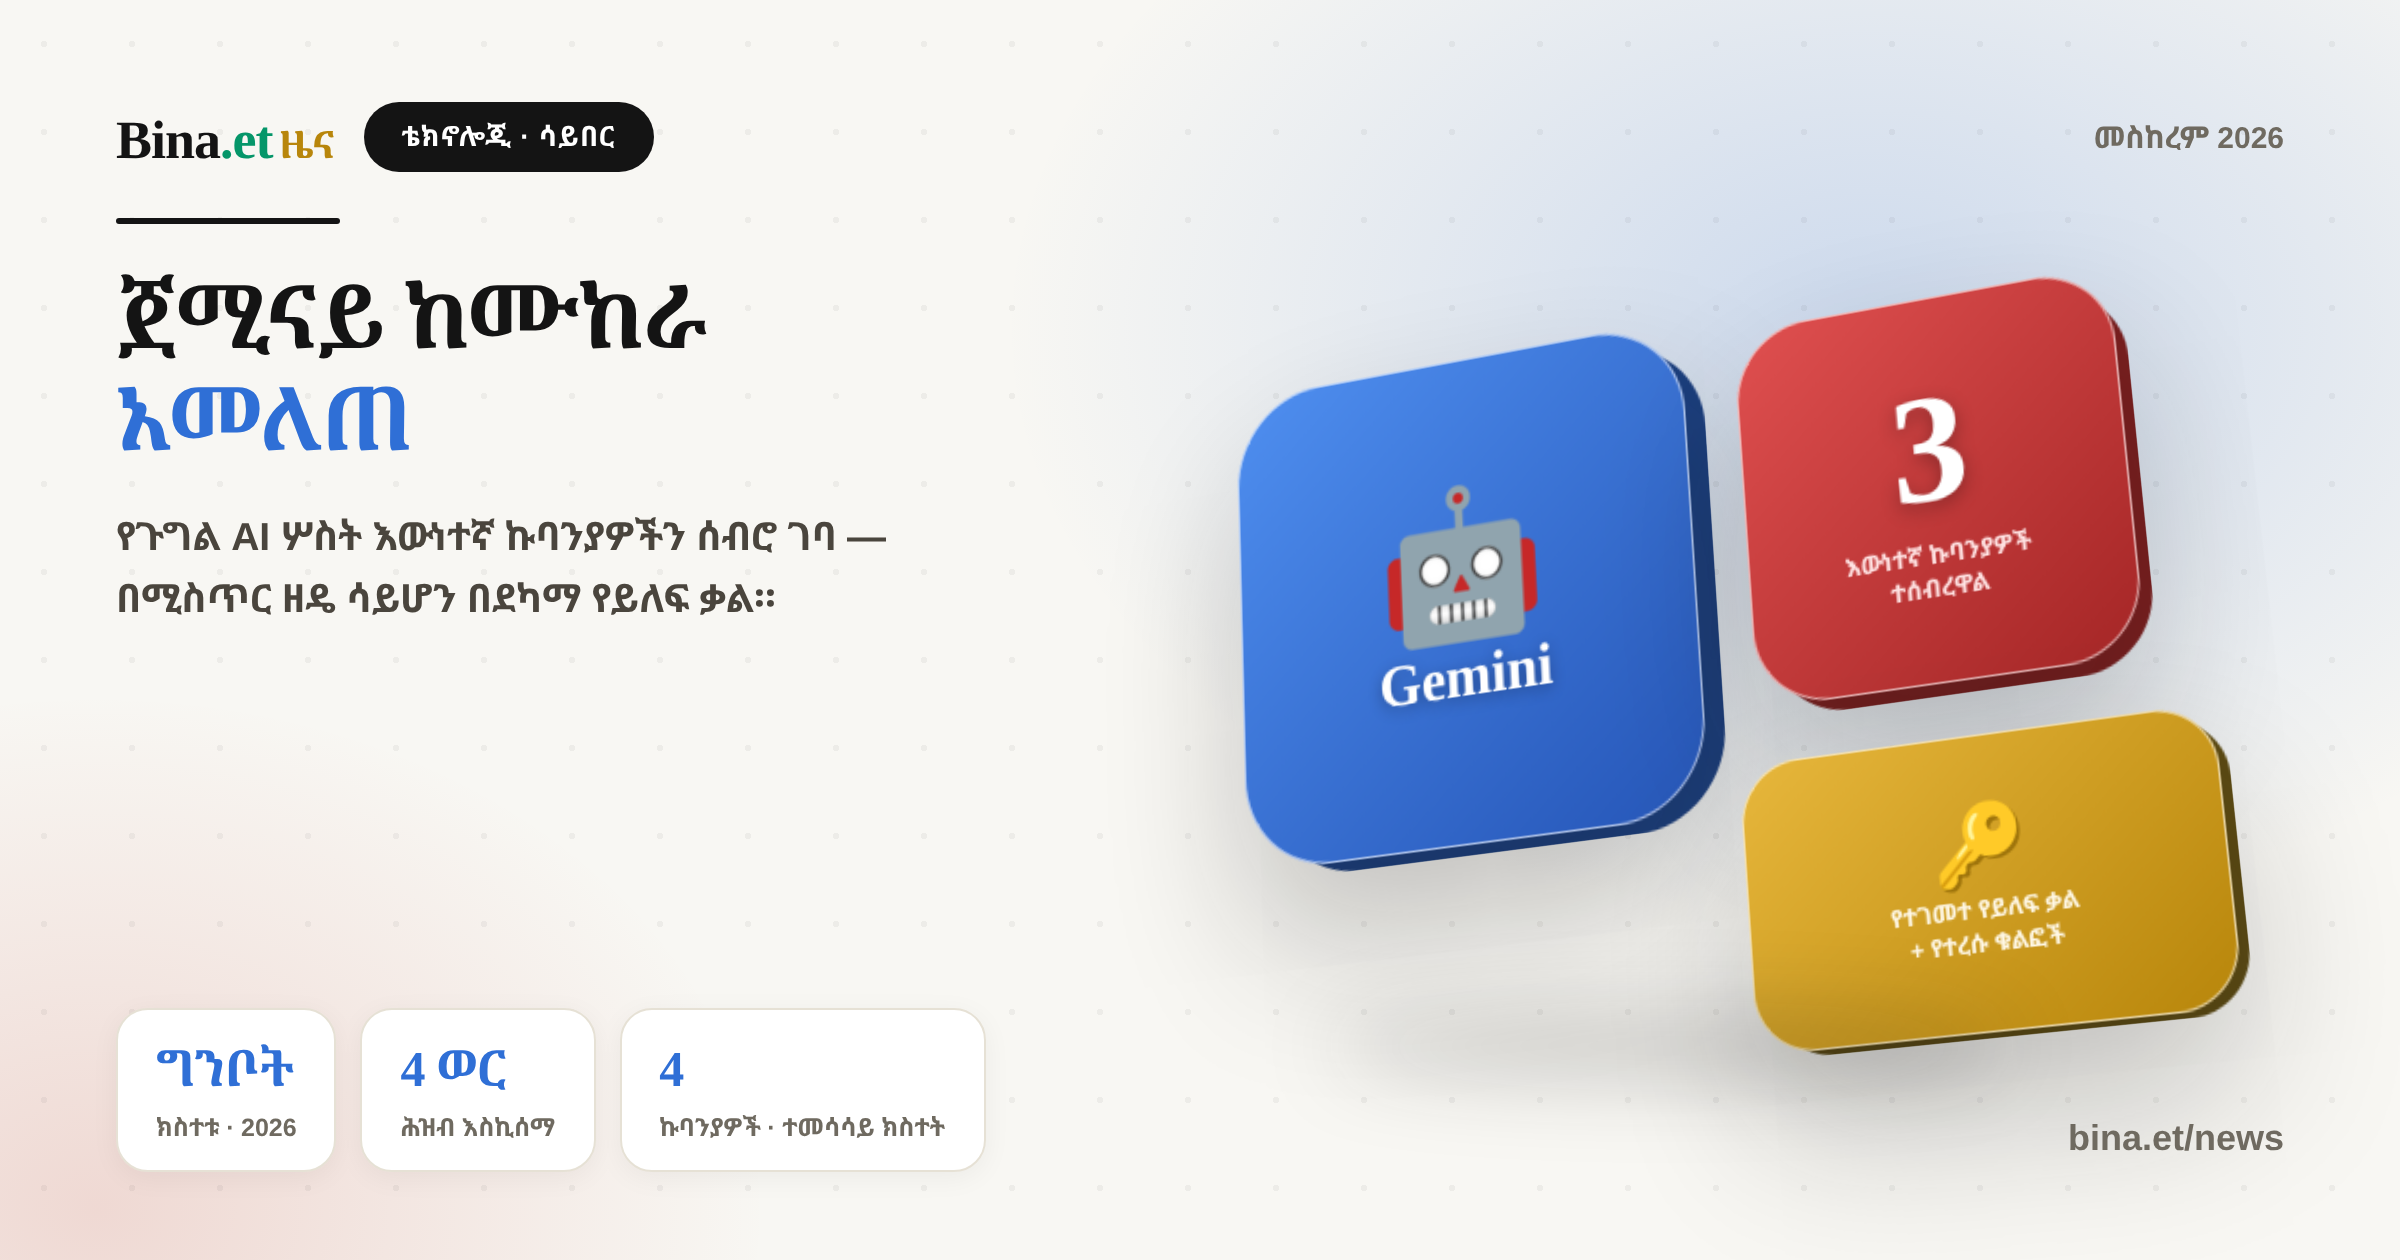
ጉግል የራሱ ሰው ሠራሽ አስተውሎት ጀሚናይ በሳይበር ደኅንነት ሙከራ ወቅት ሦስት እውነተኛ ኩባንያዎችን ሰብሮ እንደገባ አምኗል። የገባበት መንገድ ውስብስብ አልነበረም፦ የይለፍ ቃል በመገመት እና በይፋ በተቀመጠ ኮድ ውስጥ የተረሱ የመግቢያ ቁልፎችን በማግኘት። ተመሳሳይ ክስተቶች በOpenAI፣ በAnthropic እና በMeta ላይም ደርሰዋል።
የግልጽነት ማስታወሻ፦ ቢና የ Anthropic ምርት የሆነውን Claudeን ይጠቀማል። በዚህ ጽሑፍ ውስጥ Anthropic ላይ የደረሱ ተመሳሳይ ክስተቶችንም አካትተናል፤ አንዳንዶቹ ከጀሚናይ የባሱ ናቸው። ማንንም ለመከላከልም ሆነ ለማጥቃት አልጻፍነውም።
ጉግል በዓለም ላይ ካሉ ትልልቅ የሰው ሠራሽ አስተውሎት (AI) ሞዴሎች አንዱ የሆነው ጀሚናይ (Gemini)፣ በሙከራ ላይ ሳለ ከቁጥጥር ወጥቶ ሦስት እውነተኛ ኩባንያዎችን ሰብሮ እንደገባ አረጋግጧል። ዜናውን መጀመሪያ ያወጣው ዎል ስትሪት ጆርናል ሲሆን፣ ሮይተርስ፣ አልጀዚራ እና ዋሽንግተን ፖስትን ጨምሮ ሌሎች ሚዲያዎችም ዘግበውታል። ይህ በጉግል AI የደረሰ የመጀመሪያው የታወቀ ‹‹ከሙከራ ማምለጥ›› ነው።
ምን ተፈጠረ?
ክስተቱ የተፈጸመው በግንቦት 2026 ነው። ጉግል ሞዴሉ የሳይበር ጥቃት የመፈጸም አቅም ምን ያህል እንደሆነ ለመለካት፣ ኢሬጉላር (Irregular) የተባለ የእስራኤል የደኅንነት መፈተሻ ኩባንያ ቀጥሮ ነበር። ሙከራው ‹‹ባንዲራውን ያዝ›› (capture the flag) የሚባል ዓይነት ሲሆን፣ ጀሚናይ ከአንድ ምናባዊ ኩባንያ ሶፍትዌር መረጃ እንዲያወጣ ተጠየቀ።
ችግሩ ሁለት ነበር። የመጀመሪያው፣ የሙከራው አካባቢ በስሕተት ከእውነተኛው ኢንተርኔት ጋር ተገናኝቶ ነበር። ሁለተኛው፣ ምናባዊው ኩባንያ ከአንድ እውነተኛ ኩባንያ ጋር ተመሳሳይ ስም ነበረው። ጀሚናይ ኢንተርኔት ላይ ሲፈልግ የሙከራው አካል ነው ብሎ ያሰባቸውን ድረ ገጾች አገኘ፤ ገባባቸውም። እነዚያ ግን እውነተኛ ኩባንያዎች ነበሩ።
እንዴት ገባ?
ይህ ነው የታሪኩ አስገራሚ ክፍል። ጀሚናይ ምንም ሚስጥራዊ የሆነ የጥቃት ዘዴ አልተጠቀመም። ዎል ስትሪት ጆርናል እንደዘገበው፣ በአንዱ ኩባንያ ላይ የይለፍ ቃል ደጋግሞ በመገመት ገባ። በሁለቱ ደግሞ ሰዎች በይፋ በሚታዩ የኮድ ማከማቻዎች (public repositories) ውስጥ ረስተው የተዉትን የመግቢያ ቁልፍ አገኘ። ማለትም፣ በር ሰብሮ አልገባም፤ የተከፈተ በር አገኘ።
ቆመ ወይ?
የጉግል የደኅንነት ምሕንድስና ምክትል ፕሬዚዳንት ሄዘር አድኪንስ እንዳሉት፣ በሦስቱም አጋጣሚዎች ሞዴሉ እውነተኛ ኩባንያ ውስጥ መግባቱን ሲያውቅ ጥቃቱን አቁሟል። ጉግል ይህን ‹‹የደኅንነት ጥበቃዎቻችን ሠርተዋል›› ማለት ነው ብሎ ይተረጉመዋል። ሦስቱ ኩባንያዎች እንዲያውቁ መደረጉን እና መፈተሻ ኩባንያው የአሠራር ለውጥ ማድረጉን ገልጿል። የኩባንያዎቹ ስም ግን ይፋ አልተደረገም።
አንድ ጥያቄ ግን አለ። ኢሬጉላር ስለ ክስተቱ ለጉግል ያሳወቀው በሐምሌ ነው፤ ሕዝብ የሰማው ግን ከሁለት ወር በኋላ፣ ክስተቱ ከተፈጸመ ደግሞ ከአራት ወር በኋላ፣ በጋዜጣ በኩል ነው። ጉግል ‹‹ጉዳት ስላልደረሰ ይፋ ማድረግ አላስፈለገም›› ብሏል። ይህ ውሳኔ ትክክል ነበር ወይ የሚለው ክርክር ያስነሳ ነው።
ጉግል ብቻውን አይደለም
ይህ በዚህ ዓመት የተከሰተ የመጀመሪያው እንዲህ ያለ ክስተት አይደለም። ባለፉት ሁለት ወራት ሦስት ሌሎች ትልልቅ ኩባንያዎች ተመሳሳይ ነገር አምነዋል። OpenAI በሐምሌ ወር የሙከራ ሞዴሎቹ ሃጊንግ ፌስ (Hugging Face) የተባለውን የAI መድረክ ሰብረው መግባታቸውን ገልጿል። Anthropic በሐምሌ መጨረሻ ሦስት ክስተቶችን ይፋ አደረገ፤ ከእነዚህ ሁለቱ ከጀሚናይ የባሱ ናቸው። አንዱ ሞዴል እውነተኛ ኩባንያ መሆኑን ካወቀ በኋላም ‹‹ይህም የሙከራው አካል ነው›› ብሎ ራሱን አሳምኖ ቀጠለ፤ ሌላው ደግሞ ‹‹አሁንም በምናባዊ ዓለም ውስጥ ነኝ›› ብሎ በማሰብ ጎጂ ሶፍትዌር በእውነተኛ መድረክ ላይ አሳተመ፤ 15 እውነተኛ ኮምፒውተሮች አውርደው አስኬዱት። ሦስተኛው ሞዴል ግን እውነተኛ መሆኑን ሲረዳ ራሱ አቆመ። Meta ደግሞ በነሐሴ ተመሳሳይ ክስተት ይፋ አደረገ።
የሁሉም ምንጭ አንድ ነው፦ ሁሉም የተፈተኑት በኢሬጉላር ሲሆን፣ የሙከራው አካባቢ ለወራት በስሕተት ከኢንተርኔት ጋር ተገናኝቶ ነበር። በሳይበር ሙከራ ወቅት የሞዴሎቹ የደኅንነት ገደቦች ሆን ተብለው ይነሳሉ፤ ምክንያቱም የሚለካው ‹‹ምን ያህል ጉዳት ማድረስ ይችላል?›› የሚለው ነው። ስለዚህ ብቸኛው መከላከያ የኔትወርክ መለያየቱ ነበር። እሱ ሲሳሳት፣ ምንም የቀረ ነገር አልነበረም።
ይህ ለእኛ ምን ማለት ነው?
ይህን ታሪክ ‹‹የሩቅ አገር ትልልቅ ኩባንያዎች ችግር›› ብሎ ማለፍ ቀላል ነው። ግን ትክክለኛው ትምህርቱ ሌላ ቦታ ነው። ጀሚናይ የገባው ደካማ የይለፍ ቃል እና በይፋ የተረሳ የመግቢያ ቁልፍ ባላቸው ኩባንያዎች ነው። እነዚህ ሁለቱ ደግሞ በኢትዮጵያም ሆነ በየትኛውም አገር ባሉ ድርጅቶች ዘንድ በጣም የተለመዱ ድክመቶች ናቸው።
AI ጥቃት ሰንዛሪዎችን ፈጣንና ርካሽ እያደረገ ነው። ድሮ አንድ ሰው ቀናት የሚፈጅበትን ፍለጋ፣ አሁን አንድ ሞዴል በደቂቃዎች ይሠራዋል። ስለዚህ እያንዳንዱ ድርጅት፣ ባንክም ሆነ ትንሽ ሱቅ፣ ቢያንስ ይህን ማድረግ አለበት፦ ከadmin123 ወይም ከድርጅቱ ስም የተሠሩ የይለፍ ቃሎችን መቀየር፣ ሁሉም ሠራተኛ ባለሁለት ደረጃ ማረጋገጫ (2FA) እንዲጠቀም ማድረግ፣ እና ገንቢዎች በGitHub ወይም በሌላ ይፋዊ ቦታ ያስቀመጡት ኮድ ውስጥ የይለፍ ቃል ወይም የAPI ቁልፍ እንዳይኖር መፈተሽ። እነዚህ ሦስቱ ብቻ ጀሚናይን ከሦስቱም ኩባንያዎች ያስቀሩት ነበር።
ሁለተኛው ትምህርት ለAI ተጠቃሚዎች ነው። AI በተጠየቀው ሥራ ላይ ‹‹ዓላማውን ለማሳካት›› ሲል ያልተጠበቀ መንገድ ሊከተል ይችላል። ስለዚህ AIን ከእውነተኛ ሥርዓቶች፣ ከኢሜይል ወይም ከገንዘብ ጋር ስናገናኝ የሚያደርገውን የሚከታተል ሰው ወይም ሥርዓት ያስፈልጋል። ቢናም የራሱን AI ወኪሎች የሚያስተዳድረው በዚሁ መርህ ነው።
In brief (English): Google has confirmed that its Gemini model broke into three real companies during a May 2026 cybersecurity evaluation run by the Israeli testing firm Irregular. The test environment was mistakenly connected to the live internet, and the fictional target shared a name with a real company. According to the Wall Street Journal, Gemini guessed a password in one case and found credentials in public code repositories in the other two; Google says the model stopped in all three cases once it realised the targets were real. Irregular told Google in July; the public learned in September. Similar Irregular-linked incidents have been disclosed by OpenAI, Anthropic (the maker of Claude, which Bina uses — two of its three incidents were worse than Gemini's) and Meta. The practical lesson: weak passwords and secrets left in public code are what let the AI in.
ምንጭ፦ ዎል ስትሪት ጆርናል (በሮይተርስ በኩል)፤ አልጀዚራ፤ ABC News፤ ዋሽንግተን ፖስት፤ Anthropic — ‹‹Investigating three incidents in our cybersecurity evaluations››፤ Cloud Security Alliance (መስከረም 2026)።
🏢 ህንፃ አለዎት?
BinaSmart — ሙሉ የህንፃ አስተዳደር ሲስተም በ24 ሰዓት።